驱车有道消息,上周以来,一场针对中国车主的精准诈骗风暴正在席卷汽车圈。大众中国、丰田中国、奔驰、比亚迪、宝马、理想、问界、沃尔沃、上汽通用等等多家主流合资与自主品牌,纷纷发布紧急声明,称有不法分子冒用官方名义发送虚假召回短信。这并非简单的广撒网式骚扰,而是一场有组织、有预谋的“数据围猎”。诈骗分子不仅能准确报出车主的姓名、车型、车牌号甚至车架号,还能伪造带有官方印章的“红头文件”,其背后的信息泄露源头与黑色产业链,远比诈骗本身更令人细思极恐。

事件的起因源于一场真实的召回引发的连锁反应。此前,大众汽车因一颗螺栓的隐患,宣布召回六十余万辆汽车。这本是企业履行安全责任、体现对安全敬畏的常规操作,却意外成为了骗子的“发令枪”。就在召回信息公布后不久,大量车主收到了冒充大众及监管部门的诈骗短信,诱导点击非官方链接办理“召回手续”。随后,事态迅速扩大,梅赛德斯-奔驰、宝马、理想汽车、问界等品牌也相继“中招”。
这些诈骗短信的话术极具迷惑性与压迫感。骗子往往以“气囊隐患紧急召回”、“逾期取消质保服务”或“限时办理理赔”为由,制造焦虑,催促车主在极短时间内完成操作。短信中附带的链接或二维码,会跳转至高仿的假网站,诱导车主填写身份证号、银行卡号及短信验证码。更有甚者,会诱导车主下载陌生App并开启“屏幕共享”功能。一旦车主照做,其银行账户内的资金便会在瞬间被转走。这种“诱捕式诈骗”利用了车主对品牌的信任和对车辆安全的担忧,精准度极高,危害极大。
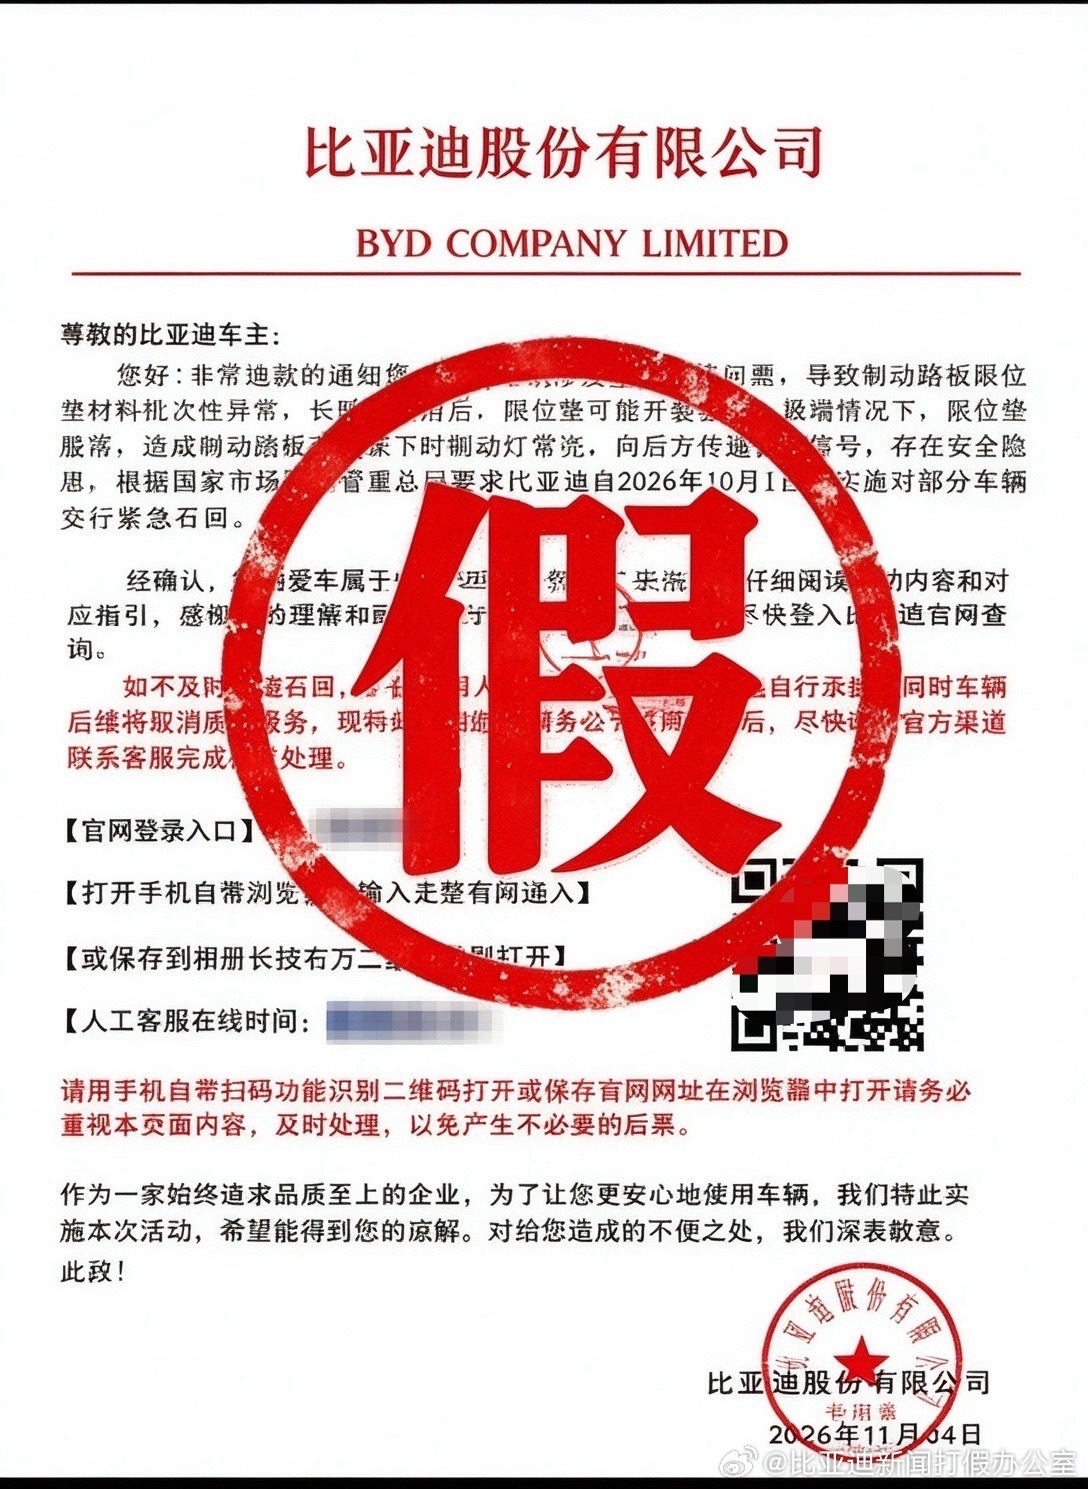
然而,比诈骗手段更值得警惕的,是数据的泄露。诈骗分子之所以能实施精准诈骗,是因为他们掌握了车主的核心隐私信息。上海一位汽车业内人士直言,此次大规模诈骗涉及多家主流车企,说明公民个人信息疑似被批量泄露,背后极可能隐藏着一条庞大的黑灰产业链。在互联网环境下,车主在购车、保险、维修、保养等各个环节留下的数据,通过不同系统间的关联匹配,极易被定位到具体个人。中国政法大学李怀胜教授分析指出,嫌疑人能准确报出车架号等详细信息,说明信息已从某个环节泄露。如果是车企、4S店或平台内部人员利用职务便利泄露,不仅构成侵犯公民个人信息罪,还应从重处罚。
面对这场风波,车企们的反应迅速且统一。除了发布声明辟谣,多家车企还保留了追究法律责任的权利。但仅靠事后的辟谣显然无法根治这一顽疾。真正的核心在于,谁在倒卖我们的数据?是黑客入侵了车企数据库,还是内部“内鬼”监守自盗?亦或是第三方服务商的数据防护形同虚设?这些问题如果得不到解答,车主的隐私安全就永远在裸奔。

同济大学汽车学院教授朱西产提醒车主,查询车辆召回信息的唯一权威渠道是国家市场监管总局缺陷产品召回技术中心官网。通过输入车辆独一无二的VIN码(车架号),即可查询到车辆是否在召回范围内。任何通过短信链接、非官方App要求填写银行卡信息或进行转账操作的“召回”,都是诈骗。
此次事件不仅是一次大规模的电信诈骗,更是一次对汽车行业数据安全体系的严峻拷问。当车企都在高喊“软件定义汽车”、数字化转型时,如果连最基本的用户数据防线都守不住,那么所谓的智能化体验,不过是建立在沙滩上的城堡。对于监管部门而言,顺藤摸瓜,揪出泄露信息的源头,斩断这条黑色的利益链条,才是对车主权益真正的保护。